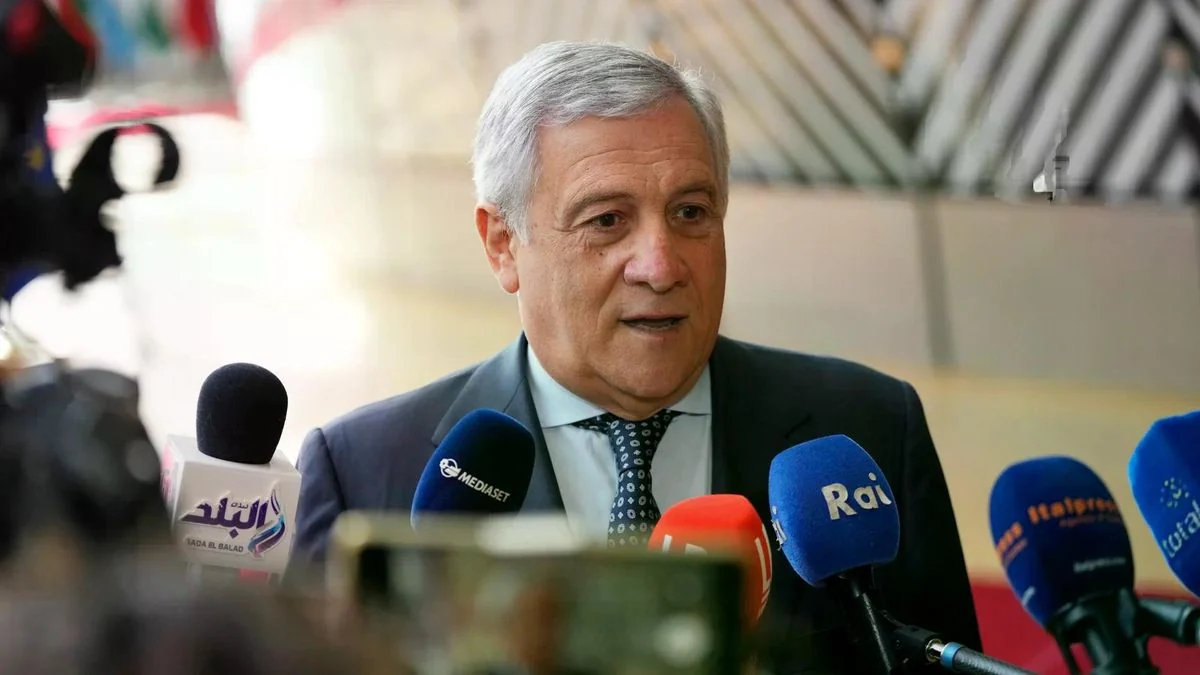
I dati personali del ministro degli Esteri e dei suoi familiari finiscono sul dark web, insieme a una «taglia» per chi fornirà altre informazioni. Non è un episodio isolato: è la tappa più recente di una pressione che da mesi colpisce infrastrutture, informazione e istituzioni italiane. E che ha un obiettivo politico preciso: far pagare a Roma il sostegno a Kiev.
Sabato 7 novembre il vicepremier e ministro degli Esteri Antonio Tajani ha affidato a un messaggio su X una denuncia che fino a qualche anno fa sarebbe sembrata materia da romanzo di spionaggio: criminali informatici hanno diffuso sul dark web i suoi dati personali e quelli dei suoi familiari, e sono pronti a pagare per ottenere ulteriori dettagli su di lui e sui suoi cari. «Non mi farò intimidire», ha scritto il capo della Farnesina, collegando in modo esplicito l’attacco alla linea dell’Italia a difesa dell’Ucraina.
Secondo le ricostruzioni di stampa, la pista porta al collettivo filorusso NoName057(16), che da almeno due settimane avrebbe pubblicato sul dark web informazioni e richieste di dati, anche a pagamento, non solo su Tajani ma anche sul procuratore di Roma Francesco Lo Voi e sul capo della Polizia. I nomi vengono presentati dal gruppo come soggetti già finiti sotto un sedicente «Tribunale» dell’organizzazione: un’impostazione teatrale, ma dal chiaro intento intimidatorio. «Abbiamo bisogno di qualsiasi informazione su di loro: contatti, spostamenti, asset e collegamenti», si legge nel messaggio attribuito agli hacker. Le strutture di cybersicurezza italiane hanno rilevato i dati in un’area del dark web raggiungibile tramite Tor, la rete che garantisce un alto livello di anonimato. La Procura, secondo quanto riferito, ha aperto un fascicolo dopo un’informativa della Polizia.
Non solo un ministro: il bersaglio è la linea politica
Sarebbe un errore leggere la vicenda come un’aggressione personale. Chi mette una «taglia» informativa sul titolare della politica estera di un Paese del G7 non cerca soltanto di spaventare un uomo: manda un segnale a un governo. Il messaggio, in sostanza, è che la scelta di stare con Kiev ha un prezzo e che il prezzo può toccare la sfera privata di chi decide. È la logica classica dell’intimidazione, trasposta nello spazio digitale, dove costa poco, lascia margini di negazione e, soprattutto, moltiplica l’effetto grazie alla risonanza mediatica.
Il Cremlino, come prevedibile, nega ogni coinvolgimento. Ma la negazione plausibile è parte integrante del metodo. Gruppi come NoName057(16) si presentano come collettivi di «patrioti» spontanei, eppure da anni le agenzie di sicurezza occidentali ne descrivono l’allineamento con gli interessi di Mosca. Nel luglio 2025 un’operazione coordinata da Europol, nota come «Eastwood», aveva colpito la loro infrastruttura in diversi Paesi europei; il gruppo, tuttavia, si è riorganizzato e ha ripreso l’attività. Un dettaglio rivelatore: i bersagli cambiano a seconda dell’agenda politica del momento. Nel 2025, per esempio, i siti italiani furono presi di mira dopo le parole del presidente Mattarella sulla Russia.
Dalle attività di disturbo agli attacchi contro le persone: il salto di qualità non è nella tecnologia, ma nella scelta dell’obiettivo.
Una settimana di pressione: dagli allarmi bomba ai tunnel
Il caso Tajani si inserisce in una sequenza di eventi che, presi uno per uno, potrebbero sembrare scollegati. Nei giorni precedenti si erano registrati falsi allarmi bomba sui voli, redazioni evacuate, il sito della Farnesina sotto attacco con rivendicazione filorussa e il gruppo hacker aveva inserito il tunnel del Brennero nella propria piattaforma come obiettivo di un attacco di matrice austriaca. Le agenzie di sicurezza europee, riferiscono le cronache, stanno indagando per accertare i legami con ambienti vicini a Mosca. Molti di questi episodi, preso singolarmente, hanno un impatto materiale limitato. Ma è proprio qui che sta la strategia: saturare l’attenzione, logorare le strutture di risposta, alimentare nell’opinione pubblica la sensazione che lo Stato non sia in grado di proteggere né le infrastrutture né i propri vertici.
La stessa Giorgia Meloni ha espresso «grande preoccupazione» e piena solidarietà al suo vicepresidente del Consiglio, mentre lo stesso Tajani ha parlato di «guerra ibrida» e di un tentativo di condizionare il voto. È una definizione che merita di essere presa sul serio. La guerra ibrida non vuole conquistare territori, ma erodere la fiducia: nelle istituzioni, nelle alleanze, nella capacità di decidere. E ha due vantaggi per chi la conduce: è relativamente economica e difficile da attribuire con certezza giudiziaria.
Il nodo della sicurezza dei vertici
Il fatto che dati personali di un ministro e della sua famiglia possano essere esposti, e che qualcuno sia disposto a pagare per raccoglierne altri, pone una questione che va oltre il singolo episodio: i sistemi di protezione cyber disponibili oggi bastano a garantire la sicurezza anche dei massimi rappresentanti dello Stato? Il quadro italiano è migliorato negli ultimi anni, a partire dalla nascita dell’Agenzia per la cybersicurezza nazionale, ma l’episodio mostra che la protezione delle infrastrutture critiche, per quanto necessaria, non esaurisce il problema. Esiste una superficie d’attacco «umana» (account, banche dati, reti di familiari, collaboratori, fornitori di servizi) che è molto più difficile da presidiare.
Il Garante per la protezione dei dati personali è intervenuto ricordando che entrare in possesso di quelle informazioni e condividerle è un’attività illecita, anche quando l’interessato è una figura pubblica. Un richiamo non scontato, in un ecosistema in cui la viralità spinge a rilanciare tutto ciò che circola. Ma la tutela giuridica da sola non basta: servono procedure di protezione dedicate per chi ricopre incarichi di vertice e per i loro congiunti, un coordinamento più stretto tra intelligence, forze dell’ordine e agenzia cyber, e una capacità di attribuzione politica e diplomatica rapida, per non lasciare che l’ambiguità lavori a vantaggio dell’aggressore.
La risposta: più sostegno a Kiev, più difesa a casa
Qual è, dunque, la risposta razionale di Roma? Il ragionamento è lineare. L’intimidazione funziona se produce arretramento; se produce il risultato opposto, diventa controproducente per chi la mette in atto. Cedere, o anche solo mostrare esitazione, trasformerebbe il ricatto digitale in uno strumento ordinario della politica estera russa nei confronti di ogni capitale europea. Per questo la linea indicata da Tajani, ossia proseguire nel sostegno all’Ucraina, appare coerente: non per automatismo ideologico, ma perché ogni concessione sotto pressione abbassa la soglia del prossimo ricatto.
Al sostegno politico e militare a Kiev deve però affiancarsi un investimento parallelo nella resilienza interna. Significa rafforzare la capacità di individuare e smantellare le reti di hacking e di propaganda, potenziare la cooperazione con gli alleati europei e atlantici nelle attività di contrasto alle minacce ibride, formare chi lavora nelle istituzioni all’igiene digitale e, non ultimo, dedicare risorse stabili, non emergenziali, alla difesa cibernetica. Il principio è semplice: se il fronte si è spostato anche nello spazio digitale, la difesa deve seguirlo.
Il caso del «meme» e il fronte interno
C’è infine un capitolo che riguarda direttamente il dibattito politico nazionale. Nelle stesse ore della denuncia di Tajani è esplosa una polemica attorno a un’immagine che lo ritraeva con il cappellino «Maga», diffusa dal presidente del Pd Stefano Bonaccini. L’immagine, secondo l’area di governo, era un falso generato con l’intelligenza artificiale; Bonaccini l’ha definita un «meme ironico» e ha rimosso il post, richiamandosi alla richiesta di Forza Italia «per non ingenerare equivoci» e sostenendo che Tajani il cappellino lo avesse comunque tenuto in mano in occasioni pubbliche. Meloni ha parlato di fake e ha detto che preoccupa il fatto che siano diffusi anche da esponenti dell’opposizione.
Sarebbe forzato sostenere che la rimozione del post sia stata una conseguenza diretta dell’attacco hacker: la versione ufficiale richiama la richiesta di Forza Italia, e lo scontro politico è proseguito. Ma l’episodio mette in luce un punto che gli analisti della disinformazione ripetono da anni: in una fase di pressione esterna, ogni contenuto manipolato che alimenta la rissa interna finisce per fare il gioco di chi vuole indebolire il Paese. Non si tratta di chiedere alle opposizioni di rinunciare alla critica, che è il sale della democrazia, né di sospendere la satira. Si tratta di mantenere una distinzione netta tra la polemica politica, legittima, e la circolazione di materiale falso, che indebolisce la fiducia comune e offre un tappeto rosso alle operazioni di influenza.
Quello che resta
La vicenda di questi giorni lascia tre indicazioni. La prima: la minaccia russa non è più confinata ai sistemi informatici, ma si rivolge alle persone che incarnano le decisioni dello Stato. La seconda: la sicurezza dei vertici istituzionali va ripensata come parte integrante della sicurezza nazionale, non come un’appendice. La terza: la compattezza politica, nel rispetto delle differenze, è un asset strategico quanto una difesa antiaerea. Chi ha provato a spaventare Tajani, e con lui l’intero governo, voleva ottenere un Paese più diviso, più esitante, più isolato. La risposta più efficace, per ora, è fare esattamente l’opposto.
Autore: Marco Bianchi